Phishing : quand les fuites de données transforment l’arnaque en attaque imparable
Le phishing, ou hameçonnage en français, est une technique frauduleuse qui consiste à se faire passer pour un interlocuteur de confiance (une banque, un fournisseur, un client, voire un collègue), afin de soutirer des informations sensibles. Ces informations peuvent être des identifiants de connexion, des coordonnées bancaires, des données personnelles ou encore des documents internes.
La méthode repose sur la manipulation psychologique : l’attaquant exploite la crédulité, l’urgence ou la peur pour inciter sa cible à cliquer sur un lien piégé ou à ouvrir une pièce jointe malveillante.
Le principe peut paraître simple, presque naïf. Pourtant, c’est précisément cette simplicité qui en fait l’efficacité. Dans l’imaginaire collectif, les attaques de phishing se limitent encore à des courriels mal orthographiés provenant d’expéditeurs douteux. La réalité est bien différente. Les cybercriminels ont perfectionné leurs approches au point de produire des messages indiscernables d’une communication authentique.
Quand les grandes entreprises subissent des fuites de données
Ces dernières années, plusieurs grandes entreprises françaises ont été victimes de vols massifs de données. SFR, Orange, Free, Bouygues Telecom et d’autres acteurs majeurs ont vu certaines bases d’informations compromises, parfois vendues sur le dark web. Les cybercriminels ont ainsi eu accès à des fichiers contenant :
- Des noms et prénoms complets
- Des adresses e-mail et numéros de téléphone
- Des adresses postales
- Parfois des informations contractuelles (type d’abonnement, numéro de client, historique de facturation)
- Dans certains cas, des données techniques comme l’IMEI des téléphones ou l’adresse IP d’accès
- Des références bancaires
- …
Ces informations ne sont pas toujours perçues comme « critiques » par le grand public. Pourtant, pour un attaquant, elles constituent une mine d’or. Elles permettent de construire un profil précis de la cible et d’adresser des messages extrêmement crédibles.
Quand les données volées alimentent des attaques plus réalistes
Imaginons un scénario : un client Bouygues Telecom reçoit un e-mail l’informant que sa dernière facture est impayée. Le message mentionne son nom complet, son numéro de client exact, ainsi que le montant précis de la dernière facture. L’adresse d’expédition semble provenir du domaine officiel de l’entreprise, et le ton de la communication est identique à celui utilisé habituellement par le service client.
Dans ce contexte, la probabilité que la victime clique sur le lien frauduleux est nettement supérieure à celle d’un message générique.
C’est là toute la puissance d’un phishing « augmenté » par une fuite de données. On ne se contente plus de cibler « Monsieur Dupont » au hasard : on le vise en tant que client authentique d’une marque précise, avec des détails qui confirment la légitimité apparente de la demande. Les cybercriminels peuvent même segmenter leurs attaques en fonction de la localisation géographique, du type de forfait ou des habitudes de consommation.
Désormais, l’intelligence artificielle amplifie encore ce phénomène, permet d’automatiser la création de messages personnalisés à grande échelle, en adaptant le ton, la mise en forme et le vocabulaire au profil de chaque cible. Grâce aux algorithmes de traitement du langage naturel, les textes générés sont exempts d’erreurs grossières, imitent parfaitement le style de communication d’une entreprise et peuvent même intégrer des références contextuelles issues des données volées. Cette capacité à produire des messages ultra-ciblés et crédibles en un temps record augmente considérablement le taux de réussite des campagnes de phishing.
Les enjeux pour les entreprises : prévenir plutôt que guérir
Pour les entreprises, ces menaces ne sont pas uniquement un problème technique. Elles sont aussi un risque humain et organisationnel. Un seul clic imprudent d’un collaborateur peut conduire à l’infiltration d’un système informatique, à la compromission de données internes ou à des pertes financières considérables.
La sensibilisation des équipes devient alors un pilier stratégique. Il ne suffit pas d’installer des pare-feu et des antivirus ; encore faut-il que les collaborateurs soient capables de détecter et de signaler une tentative d’hameçonnage. Les directions doivent intégrer la cybersécurité dans la culture d’entreprise, au même titre que la sécurité physique des locaux ou le respect des procédures réglementaires.
Les enjeux sont multiples :
- Préserver la confiance des clients en évitant les fuites supplémentaires ou l’exploitation malveillante de leurs données.
- Limiter les pertes financières liées aux rançons, fraudes ou interruptions d’activité.
- Maintenir la conformité réglementaire, notamment au regard du RGPD qui impose des obligations strictes en matière de protection des données personnelles.
- Protéger la réputation de l’entreprise, car un incident de sécurité peut ternir durablement son image.
Comment reconnaître un phishing : des signaux à ne pas ignorer
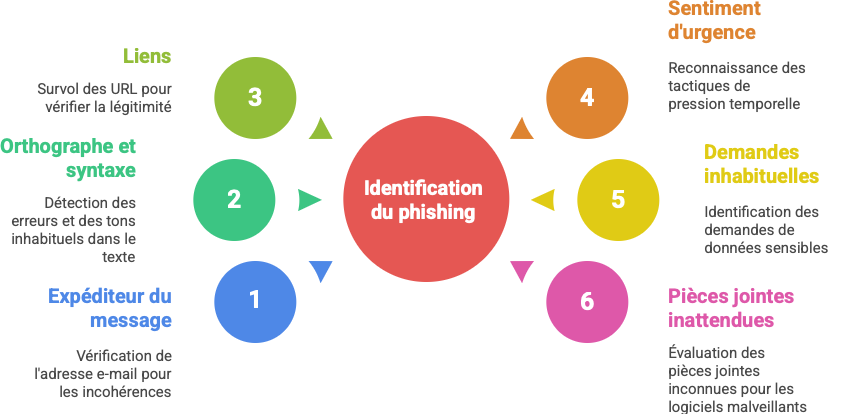
Savoir repérer un phishing ne s’improvise pas, mais certains indicateurs permettent de lever un doute.
- L’expéditeur du message
Même si le nom affiché semble correct, l’adresse e-mail réelle peut révéler une incohérence. Par exemple, un courriel prétendument envoyé par Orange mais provenant d’un domaine suspect comme @orange-support-fr.com doit alerter. - L’orthographe et la syntaxe
Les attaquants perfectionnent leurs textes, mais des erreurs subsistent parfois. Une formule maladroite, un ton inhabituel ou un mélange de langues peuvent trahir l’arnaque. - Les liens contenus dans le message
En survolant un lien (sans cliquer), on peut vérifier l’URL réelle. Si elle ne correspond pas au domaine officiel de l’entreprise, c’est un signal clair de danger. - Le sentiment d’urgence
La pression temporelle est une arme fréquente : « Votre compte sera suspendu dans 24 heures », « Dernier avertissement avant coupure ». Cette rhétorique vise à réduire la réflexion critique. - Les demandes inhabituelles
Un fournisseur légitime ne demandera jamais un mot de passe complet ou un code de validation par e-mail. Une telle requête doit être considérée comme suspecte. - Les pièces jointes inattendues
Un document reçu sans contexte ou de la part d’un expéditeur inhabituel peut contenir un logiciel malveillant. Il ne faut jamais l’ouvrir avant vérification.
Renforcer la résilience face au phishing
Développer la résilience d’une organisation face au phishing ne repose pas uniquement sur des solutions techniques. C’est un travail d’équilibre entre technologie, formation et culture interne, où chaque collaborateur devient un maillon actif de la défense. Les mesures concrètes suivantes, bien que classiques dans leur énoncé, doivent être appliquées avec méthode et constance pour être efficaces.
- Former et sensibiliser régulièrement
Les sessions de sensibilisation ne devraient pas se limiter à une présentation annuelle. Il est préférable de les intégrer dans un programme continu, avec des rendez-vous trimestriels ou semestriels. Ces formations doivent s’appuyer sur des exemples concrets, idéalement issus de l’actualité ou d’incidents internes fictifs, pour que chacun se projette dans une situation réaliste. Par exemple, une société de conseil pourrait montrer un e-mail frauduleux qui imite parfaitement un message du service comptabilité, et décortiquer avec les participants les indices qui trahissent la supercherie. - Organiser des campagnes de phishing simulées
La théorie seule ne suffit pas. Les simulations internes permettent de tester la vigilance réelle des équipes. Un message volontairement piégé, conçu pour ressembler à une communication interne ou à une demande d’un client, peut être envoyé aux collaborateurs. Les résultats anonymisés offrent un panorama précis des comportements et des points de vigilance à renforcer. Certaines entreprises vont plus loin en récompensant les employés qui signalent correctement un phishing simulé, transformant la détection en réflexe positif. - Mettre en place une procédure de signalement simple et rapide
Un collaborateur qui soupçonne un message frauduleux doit pouvoir le signaler en quelques clics, sans crainte de répercussions. Cela peut passer par un bouton intégré directement dans la messagerie (« Signaler comme suspect ») ou par une adresse e-mail dédiée à la cybersécurité. Ce signalement doit ensuite être traité rapidement par l’équipe IT ou le responsable sécurité, avec un retour d’information clair, même si le message s’avère inoffensif : cela entretient la confiance et l’habitude de vigilance. - Renforcer la sécurité des accès avec l’authentification à deux facteurs
Même si un mot de passe est compromis, l’authentification à deux facteurs (2FA) ajoute une barrière supplémentaire, qu’il s’agisse d’un code reçu par SMS, d’une application mobile dédiée ou d’une clé physique de sécurité. L’exemple de nombreuses attaques stoppées net grâce à cette méthode prouve son efficacité. Cependant, il est essentiel de former également les équipes à reconnaître les tentatives de « phishing de second facteur », où un fraudeur tente de soutirer le code 2FA en temps réel. - Maintenir les outils de filtrage et de détection à jour
Les filtres anti-spam, antivirus et solutions de détection avancée doivent être régulièrement mis à jour pour suivre l’évolution des techniques d’attaque. Il est recommandé de coupler ces outils à des systèmes d’analyse comportementale, capables de repérer une activité anormale même si le message initial a franchi les barrières techniques. - Créer une culture de cybersécurité partagée
Au-delà des procédures, la véritable résilience vient d’un état d’esprit collectif où la cybersécurité n’est pas perçue comme une contrainte, mais comme une responsabilité commune. Cela implique une communication interne vivante : affiches dans les espaces communs, mini-quiz en ligne, partage de success stories (un collaborateur ayant évité une fraude majeure grâce à sa vigilance).
Une entreprise qui valorise publiquement les bons réflexes crée un environnement où chaque salarié se sent légitime pour poser des questions ou demander une vérification.
En somme, la résilience face au phishing est un processus vivant, qui se nourrit d’entraînement, de transparence et d’un dialogue constant entre les équipes opérationnelles et les services de sécurité. Lorsqu’il devient naturel pour un employé de lever un doute, même sur un simple e-mail, l’entreprise franchit un cap décisif dans sa protection.
Ce qu’il faut en retenir
Le phishing n’est pas une simple fraude en ligne parmi d’autres. C’est une menace subtile, parfois invisible, qui se glisse dans nos échanges quotidiens et exploite notre confiance naturelle. Son efficacité repose sur un mélange d’ingénierie sociale et d’adaptation constante aux comportements humains. Plus inquiétant encore, sa sophistication s’accroît lorsque les cybercriminels s’appuient sur des données issues de fuites massives. Les récentes compromissions touchant de grands acteurs français (SFR, Orange, Free, Bouygues Telecom, …) rappellent que nul n’est à l’abri, quelle que soit la taille ou la réputation de l’entreprise.
Les informations dérobées (noms, adresses, numéros de client, voire données contractuelles) ne sont pas de simples fragments anodins. Entre des mains malveillantes, elles deviennent les pièces d’un puzzle qui, une fois assemblé, permet de produire des attaques d’une crédibilité redoutable. Un courriel frauduleux enrichi de détails authentiques ne suscite pas la méfiance instinctive que l’on peut avoir face à un message générique. Il s’insinue dans la routine professionnelle ou personnelle, et c’est précisément ce réalisme qui en fait le danger.
Pour les entreprises, l’enjeu dépasse largement la dimension technique de la sécurité informatique. Il ne s’agit pas uniquement de protéger un réseau ou un serveur, mais de préserver des actifs essentiels : la confiance des clients, la solidité de la réputation, la continuité opérationnelle. Un incident de phishing réussi peut avoir des conséquences en cascade : perte de données sensibles, détournement financier, atteinte à l’image de marque et parfois même sanctions réglementaires, notamment au titre du RGPD.
Face à cela, la prévention devient un exercice collectif. Elle repose sur une combinaison équilibrée entre solutions technologiques robustes (filtres anti-spam, authentification forte, surveillance des accès) et formation continue des équipes. La sensibilisation doit être vécue comme un investissement stratégique et non comme une contrainte ponctuelle. Chaque collaborateur, du dirigeant au nouvel employé, doit se sentir acteur de la sécurité globale.
Enfin, il est essentiel de rappeler que la cybersécurité ne s’arrête pas aux portes de l’entreprise. Les mêmes réflexes doivent s’appliquer dans la sphère personnelle. Chaque utilisateur, qu’il soit salarié, indépendant ou particulier, doit apprendre à identifier les signaux faibles d’un hameçonnage et à réagir avec discernement. Cette vigilance, lorsqu’elle est entretenue et partagée, devient la première ligne de défense contre des attaques qui ne cessent de se perfectionner.
En matière de phishing, la meilleure protection ne réside pas seulement dans la technologie, mais dans une vigilance éclairée, nourrie par l’expérience, la formation et la coopération. C’est en cultivant cette culture de prudence que l’on transforme chaque individu en rempart actif contre la menace.
